賜鴻科技 - 資安解決方案

Solutions
Protect your information
資安解決方案
Deep Instinct深度學習端點安全防護
在威脅執行之前,先一步阻擋未知攻擊
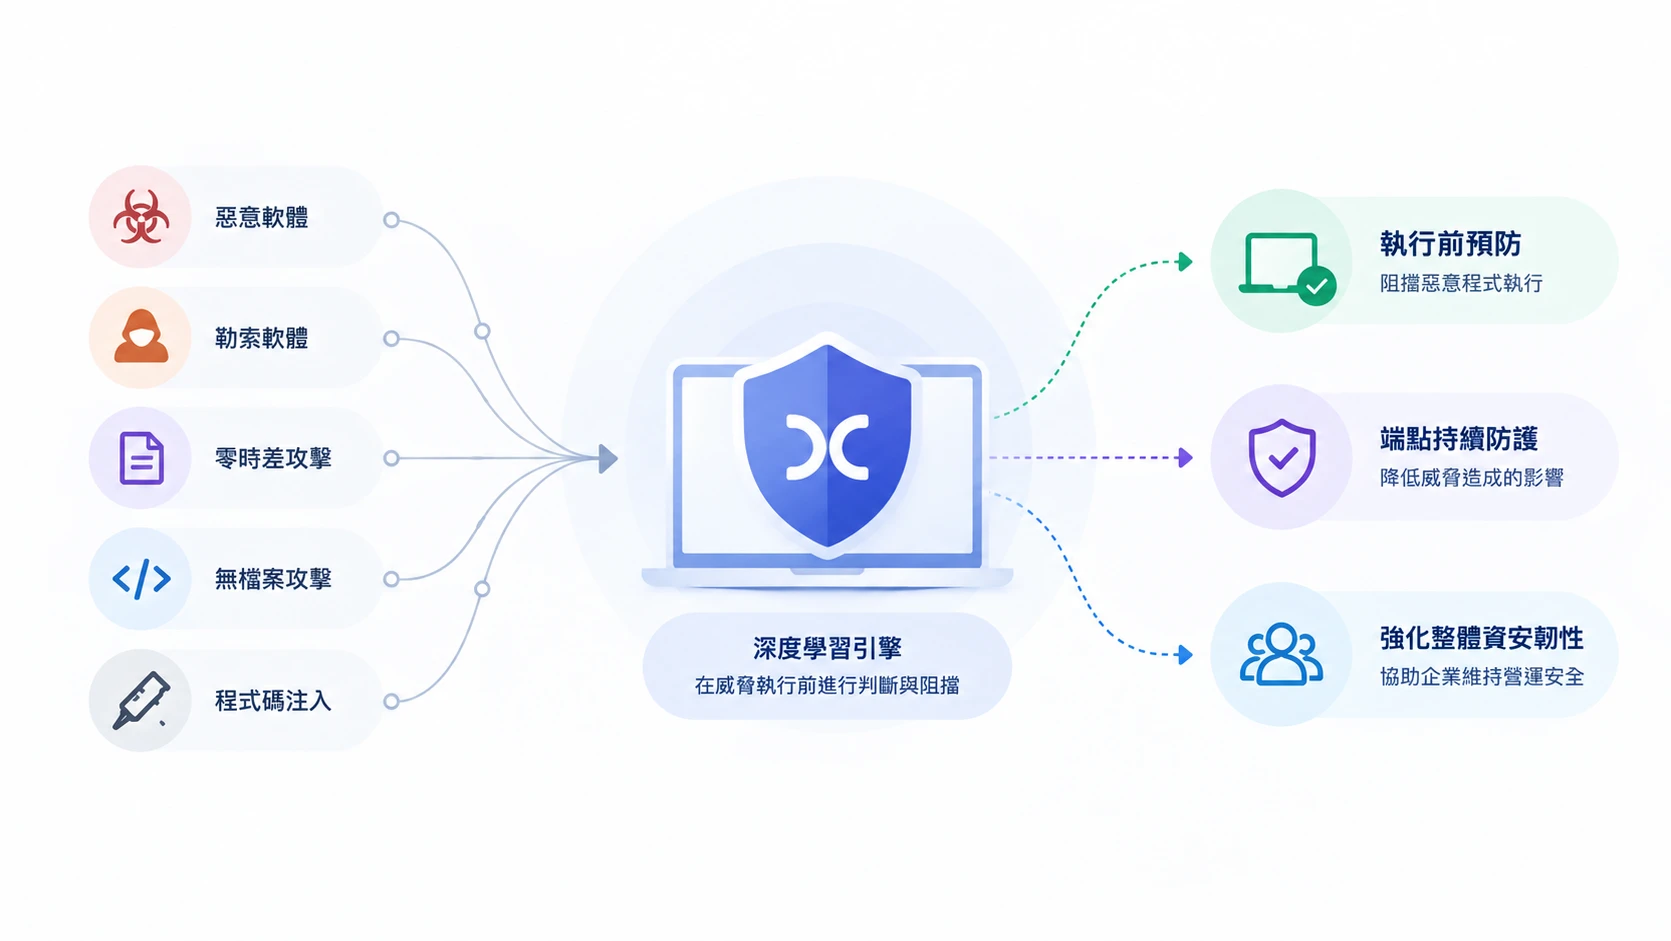
Deep Instinct 以專為資安打造的 Deep Learning 深度學習技術為核心,在惡意程式真正執行並造成影響之前進行判斷與阻擋,協助企業防禦勒索軟體、零時差攻擊,以及已知與未知惡意威脅。
Prevention First從「偵測與回應」再往前一步
面對快速變化的勒索軟體、未知惡意程式與零時差威脅,企業除了事件發生後的偵測與回應,更需要將防禦時間點提前。
Deep Instinct 以 Prevention-First 為核心,運用 Deep Learning 模型在威脅執行前進行判斷,降低惡意程式真正進入企業環境並造成影響的機會。
Deep Learning 深度學習
以專為資安打造的深度學習架構辨識複雜攻擊模式,不單純依賴傳統特徵碼或啟發式分析。
Pre-Execution 執行前預防
在惡意程式真正執行前進行分析與阻擋,將防禦時間點提前。
Known + Unknown + Zero-Day
針對已知、未知與零時差威脅提供預防能力,強化企業面對新型態攻擊的防線。
核心數據用速度與精準度,把防線往前移
>99%
未知威脅準確率
透過 Deep Learning 模型辨識未知與零時差威脅。
<20ms
惡意程式預防
快速完成惡意判定,在威脅執行前進行阻擋。
<0.1%
誤報率
降低不必要的安全告警,讓資安團隊更聚焦於真正需要處理的威脅。
Multi-Layer Prevention不只阻擋惡意檔案,建立多層端點防禦
Deep Instinct Prevention for Endpoints 透過多層防護機制,從檔案執行前的靜態分析,到執行階段的動態與行為分析,降低不同型態威脅對端點造成影響的機會。
執行前Pre-Execution
透過 Deep Learning 靜態分析,在檔案真正執行前辨識:
- 未知惡意程式
- 已知惡意程式
- 勒索軟體
- 零時差威脅
執行時On-Execution
透過動態與行為分析進一步防禦:
- 無檔案攻擊
- PowerShell 攻擊
- 程式碼注入
- 憑證竊取
- Shellcode 攻擊
可疑活動Suspicious Activity
針對可疑事件提供偵測警示與威脅脈絡,協助資安團隊進行後續威脅追蹤與調查;相關警報可對應 MITRE ATT&CK。
Autonomous Prevention不需等待雲端查詢,也能快速完成惡意判定
傳統安全機制可能需要依賴 Cloud Reputation、IOC 或外部威脅情報完成判斷。
Deep Instinct 的 DSX Brain 可直接利用 Deep Learning 模型進行惡意判定,不需要透過雲端查詢或外部威脅情報才能完成 verdict,降低對即時外部查詢的依賴,同時兼顧資料隱私與防護效率。
Deep Learning Model
以深度學習模型自主判斷威脅
Zero Cloud Lookup
惡意判定不需依賴雲端查詢
Real-Time Prevention
快速完成判斷並進行預防
Prevention + EDRPrevention 與 Detection & Response,不必二選一
Deep Instinct 並不是要企業放棄既有 EDR,而是將防禦時間點進一步往前移。
Deep Instinct 負責在威脅執行前進行預防;既有 EDR、SIEM 與 SOAR 則持續提供偵測、調查與事件回應能力。
透過 Prevention + Detection & Response 的分層架構,在保留既有資安投資的同時,降低進入後續調查流程的威脅與告警負擔。Deep Instinct 官方亦將其定位為可提升 EDR 效率的預防層。
- EDR
- SIEM
- SOAR
- REST API
Security Operations先減少真正發生的威脅,再降低後續處置負擔
大量安全告警不只增加 SOC 與 IT 團隊的工作量,也可能讓真正重要的威脅被淹沒。
Deep Instinct 透過執行前預防與低誤報率,減少需要進入後續調查與事件回應流程的安全事件,讓資安團隊將時間集中在真正需要處理的威脅、威脅獵捕與風險改善。
降低誤報
減少不必要的安全告警
降低調查負擔
讓團隊聚焦真正需要處理的事件
提升既有 EDR 效率
減少進入後續偵測與調查流程的威脅事件
Mores × Deep Instinct
Deep Instinct 端點安全導入與技術服務
賜鴻科技依據企業既有端點環境、資安架構與實際防護需求,協助評估 Deep Instinct Prevention Solution 的導入方式,並可透過 PoC 驗證實際環境中的威脅預防能力與部署適用性。
- 需求評估
- PoC 驗證
- 部署規劃
- 既有資安架構整合
- 技術支援