賜鴻科技 - 資安解決方案

Solutions
Protect your information
資安解決方案
MyCena企業憑證控制與防釣魚存取
讓憑證回到企業掌控,從源頭降低釣魚與帳密外洩風險
MyCena 改變傳統由使用者自行建立、持有與輸入密碼的方式,由企業集中產生與管理憑證,並以加密方式派送,在登入時自動注入。使用者不需查看、儲存或輸入系統憑證,從架構上降低憑證遭釣魚、分享或竊取的風險。
Credential Control企業管理了「誰可以存取」,但誰真正掌握登入憑證?
在許多企業環境中,員工、承包商與第三方人員仍可能自行建立、持有或輸入登入憑證。
MyCena 將憑證的產生、加密派送與撤銷交由企業集中管理,讓使用者可以正常存取授權系統,卻不需要實際看到或持有系統憑證。
MyCena 可作為既有資安架構上的 Credential Control Layer,與 SSO、IAM、PAM 等既有系統並存,進一步補強憑證控制。
降低釣魚與憑證竊取風險
當使用者無法查看或輸入實際系統憑證,可從源頭降低憑證遭釣魚或社交工程取得的風險。
企業掌握憑證生命週期
從憑證產生、派送到撤銷,皆由企業集中控管。
保留既有資安架構
可與既有 Cloud Apps、SSO、IAM、PAM 等環境並存,補強憑證控制這一層。
How It Works使用者照常存取系統,憑證不再暴露
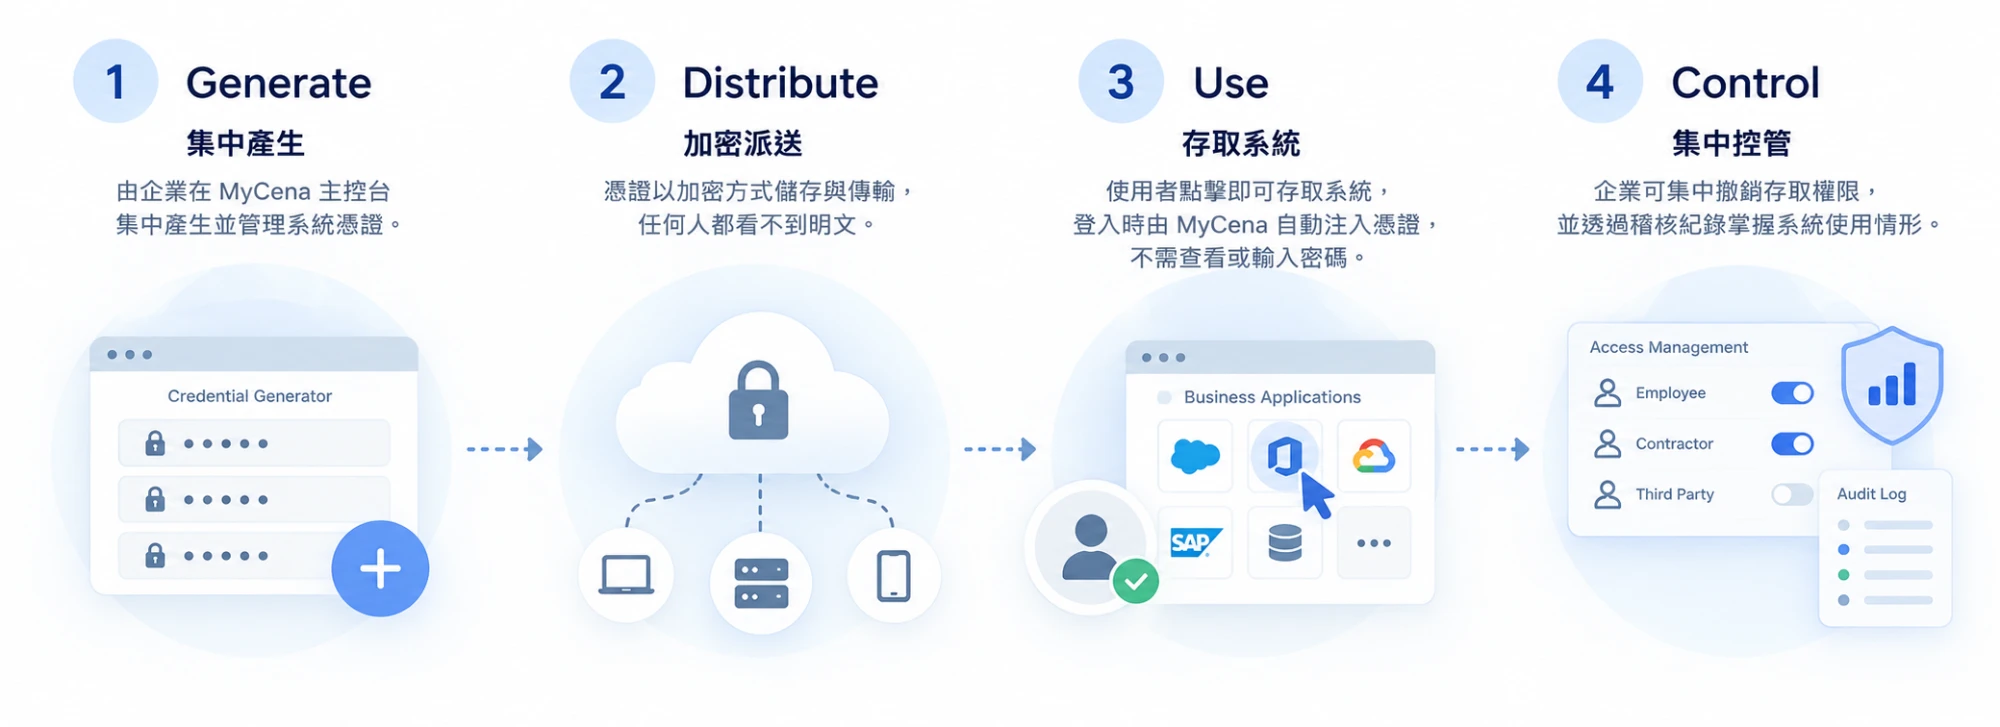
01
Generate集中產生
企業集中產生並管理系統憑證,不再由使用者或第三方自行建立。
02
Distribute加密派送
憑證以加密方式派送,使用者不需查看、儲存或分享實際憑證。
03
Use存取系統
使用者可從桌面或行動裝置存取授權系統,憑證於驗證時自動注入。
04
Control集中控管
企業可集中撤銷存取權限,並透過即時稽核紀錄掌握存取活動。
三層 Credential Control從外部存取到核心系統,逐步建立企業憑證控制
01
Unphishability降低外部登入的憑證風險
- SSO
- SaaS
- Cloud
- Portals
將憑證從使用者手中移除,由企業集中產生與管理。使用者不需查看、持有或分享憑證,即可存取授權的雲端應用與入口系統。
- 集中產生憑證
- 使用者不持有憑證
- 集中撤銷存取
- Desktop & Mobile
- 與 SSO / IAM / PAM 並存
02
Resilience將憑證控制延伸至核心系統
- SSH
- Root
- VPN
- Local Apps
- Third-party APIs
在 Unphishability 基礎上,進一步將憑證控制延伸至企業內部系統、基礎設施與第三方 API 存取,強化核心環境的憑證與存取控制。
- Shared MFA
- Active Directory / Entra ID 整合
- IP 與裝置限制
- 第三方 API 存取管理
- Credential Expiration Control
- Local Applications
03
Governance讓存取控制成為可追蹤、可稽核的治理資訊
在 Resilience 基礎上,進一步提供即時存取監控、稽核紀錄與合規報告能力,協助企業掌握憑證與系統存取狀態。
- 即時存取監控
- Audit-ready Reports
- GRC API
- Credential Auto-rotation(選配)
與既有資安架構的關係不取代既有身分安全架構,補強憑證控制這一層
IAM、SSO、PAM 與 MFA 各自處理不同的身分驗證與存取管理需求;MyCena 則聚焦於憑證本身的產生、派送、使用與撤銷。
MyCena 可作為既有基礎架構上的軟體疊加層,在保留原有資安投資的同時,進一步降低使用者持有與暴露憑證所產生的風險。
企業應用情境將憑證控制延伸至不同企業存取情境
員工到職、異動與離職
透過集中式憑證管理與撤銷機制,協助企業掌握人員生命週期中的系統存取。
核心系統與內部存取
將 Credential Control 延伸至 SSH、VPN、Local Applications 與其他內部系統。
稽核與治理
透過存取紀錄、即時監控與報告能力,建立可追蹤的 Access Control 資訊。
Mores × MyCena
MyCena 導入評估與技術服務
賜鴻科技依據企業既有身分驗證、系統存取與第三方管理環境,協助評估 MyCena Credential Control 的適用範圍,並規劃 PoC、導入與後續技術支援。
- 需求評估
- PoC 驗證
- 導入規劃
- 技術支援